OpenVPN. Gérer les utilisateurs
Cet article couvre les opérations sur la liste des utilisateurs VPN : comment elle est organisée, comment obtenir le fichier .ovpn pour la connexion, modifier un utilisateur, le désactiver temporairement ou le supprimer. Le scénario minimal « installer le module et connecter le premier appareil » est décrit dans OpenVPN. Démarrage rapide ; ici, nous entrons dans le détail.
Contrairement à Amnezia et à Xray, OpenVPN n’a dans BeAdmin aucune limite de licence sur les utilisateurs : créez-en autant qu’il vous en faut, sans supplément pour des emplacements. Les comptes sont indépendants les uns des autres ; chacun reçoit son propre certificat et son propre fichier .ovpn.
La liste des utilisateurs
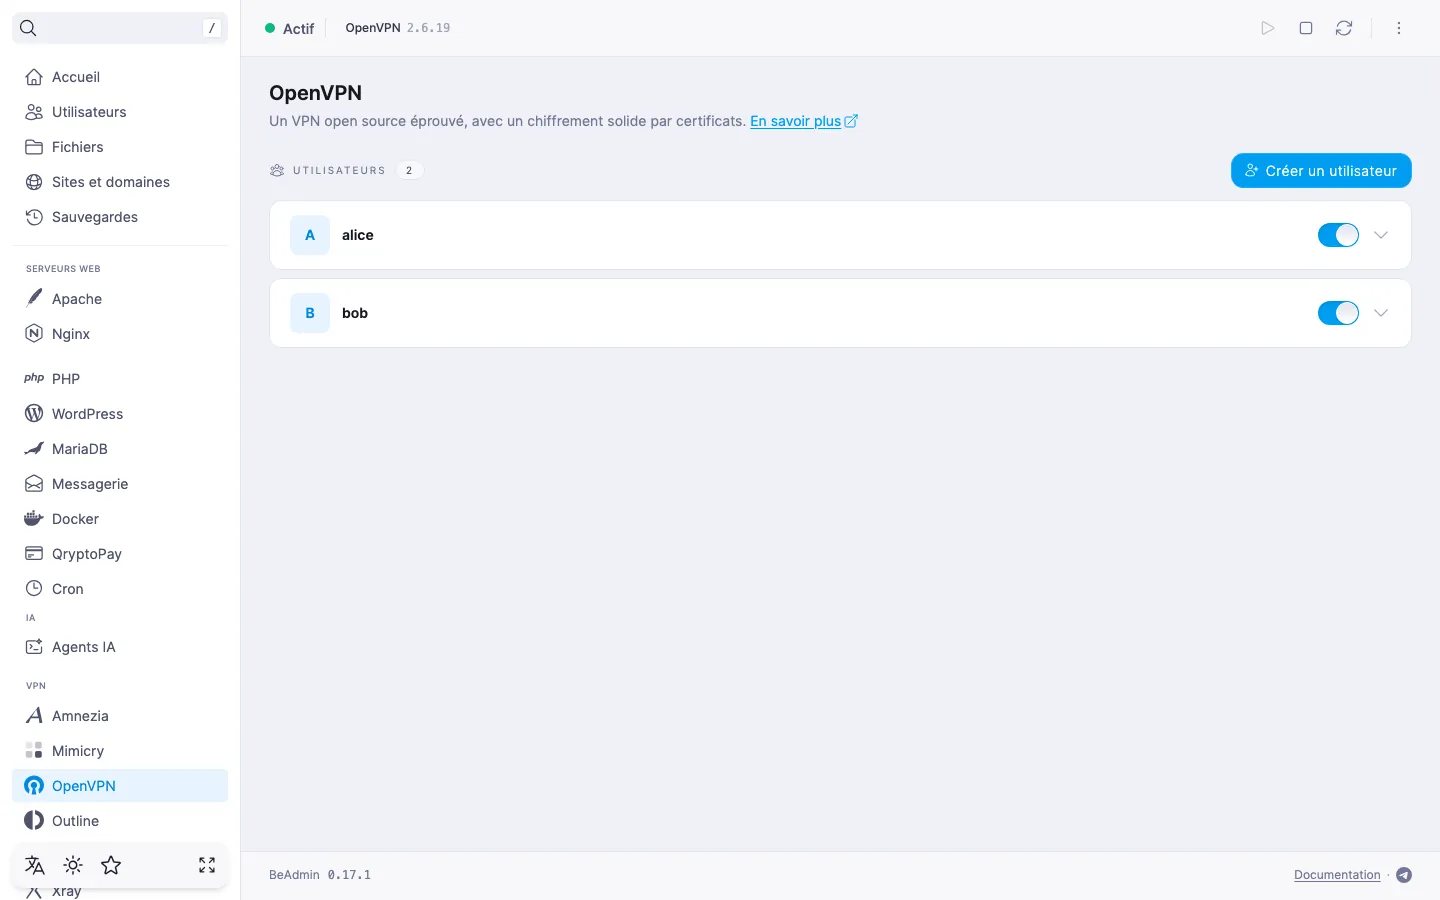
La liste s’ouvre par défaut sur la page du module OpenVPN et contient tous les utilisateurs créés, avec l’état actuel de chacun. On crée un utilisateur avec le bouton « Créer un utilisateur », au-dessus de la liste.
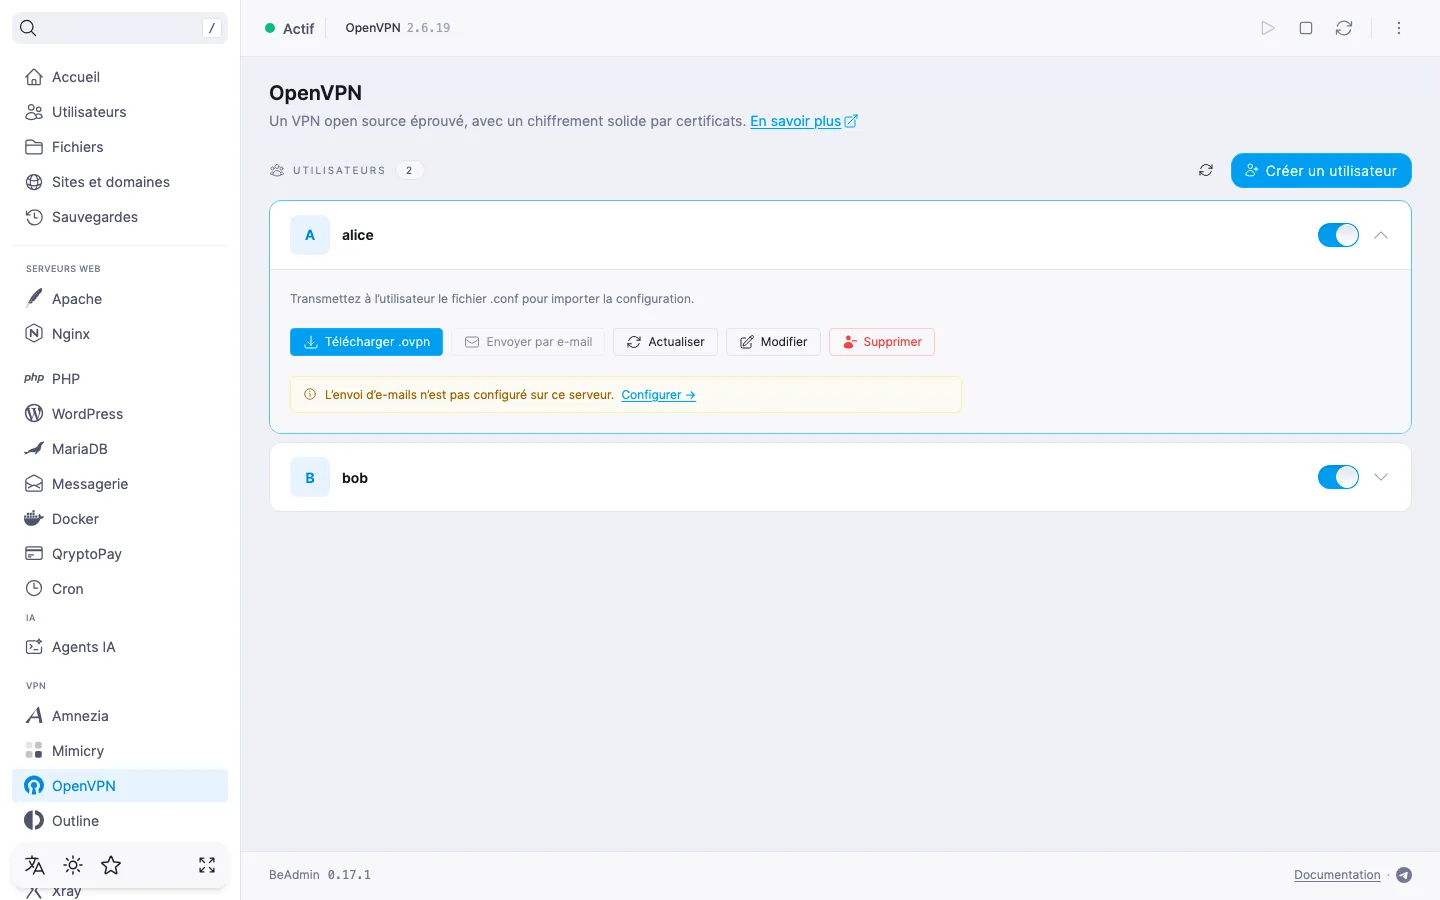
Chaque utilisateur occupe une ligne qui se déplie d’un clic. Repliée, elle affiche le nom, éventuellement l’adresse e-mail, et le commutateur « Activé » pour une désactivation temporaire. Les actions sur l’utilisateur (téléchargement du .ovpn, envoi par e-mail, modification et suppression) apparaissent quand la ligne est dépliée : cliquez dessus pour la déplier.
S’il n’y a pas encore d’utilisateurs
Juste après l’installation, la liste est vide : le panneau affiche la carte « Aucun utilisateur pour l’instant », qui propose de créer le premier utilisateur, avec le bouton « Créer un utilisateur ». Dès que le premier utilisateur est créé, la carte disparaît et la liste habituelle prend sa place.
Ligne d’utilisateur dépliée
La ligne dépliée est l’endroit où l’utilisateur récupère la configuration de son appareil et où se trouvent les actions sur lui. Avec OpenVPN, la configuration est remise sous forme de fichier, et non de lien ou de code QR : le panneau l’indique directement dans la ligne dépliée, en précisant qu’il faut transmettre à l’utilisateur le fichier .ovpn pour qu’il se connecte.
Le fichier .ovpn
Le bouton « Télécharger .ovpn » enregistre le fichier .ovpn : un fichier unique, avec des certificats et des clés PEM intégrés, dont le nom est celui de l’utilisateur. On se connecte à OpenVPN en important ce fichier dans une application cliente : OpenVPN ne prévoit pas d’autre format de configuration, et aucun code QR n’est délivré non plus.
Envoi par e-mail
Le bouton « Envoyer par e-mail » envoie le fichier .ovpn à l’adresse figurant sur la fiche de l’utilisateur. Il est disponible si SMTP est configuré dans le panneau et que l’utilisateur a une adresse e-mail. Sinon, le bouton est inactif, et une infobulle indique précisément ce qui manque : SMTP n’est pas configuré ou l’adresse n’est pas renseignée.
Modification et suppression
Le bouton « Modifier » ouvre la boîte de dialogue des paramètres de l’utilisateur (détails dans la section Modifier un utilisateur). Le bouton « Supprimer » lance la suppression ; voir la section Supprimer un utilisateur.
Tuiles de l’e-mail et du commentaire
Sous les boutons se trouvent les tuiles avec l’adresse e-mail et le commentaire de l’utilisateur, s’ils sont renseignés. Ces champs eux-mêmes se modifient dans la boîte de dialogue « Modifier l’utilisateur ».
Si SMTP n’est pas configuré
Quand SMTP est désactivé, la ligne dépliée affiche l’indication « L’envoi d’e-mails n’est pas configuré sur ce serveur. », accompagnée du lien « Configurer » qui mène aux paramètres système du panneau, où l’on active le relais SMTP. Tant que le relais n’est pas configuré, le bouton « Envoyer par e-mail » reste inactif ; le téléchargement du fichier .ovpn fonctionne indépendamment. Pour configurer le relais, consultez l’article Comment configurer un relais SMTP pour l’envoi d’e-mails.
Créer un utilisateur
Le scénario minimal est décrit dans OpenVPN. Démarrage rapide : ouvrez la boîte de dialogue avec le bouton « Créer un utilisateur », dans l’en-tête de la liste, et remplissez les champs « Nom d’utilisateur », « E-mail », « Commentaire » et « Langue de l’utilisateur » ; le commutateur « Activé », dans le pied de la boîte de dialogue, détermine l’état de l’utilisateur dès sa création. Le nom d’utilisateur est facultatif : si le champ reste vide, le panneau génère un nom ; sinon, 2 à 32 caractères sont admis (lettres latines, chiffres et tiret), et le nom doit être unique parmi les comptes existants.
⚠️ Restrictions des fournisseurs d’accès
Le chiffrement du trafic fait du VPN un moyen fiable de protéger une connexion, mais dans certains pays et régions les fournisseurs d’accès appliquent des mesures techniques contre les protocoles VPN. Une disponibilité totale du service ne peut donc pas être garantie, quel que soit le type de connexion. Si un protocole ne fonctionne pas chez vous, essayez un autre module VPN du panneau. Si aucun ne fonctionne sur votre réseau, écrivez à l’assistance : nous vous rembourserons la licence.
Modifier un utilisateur
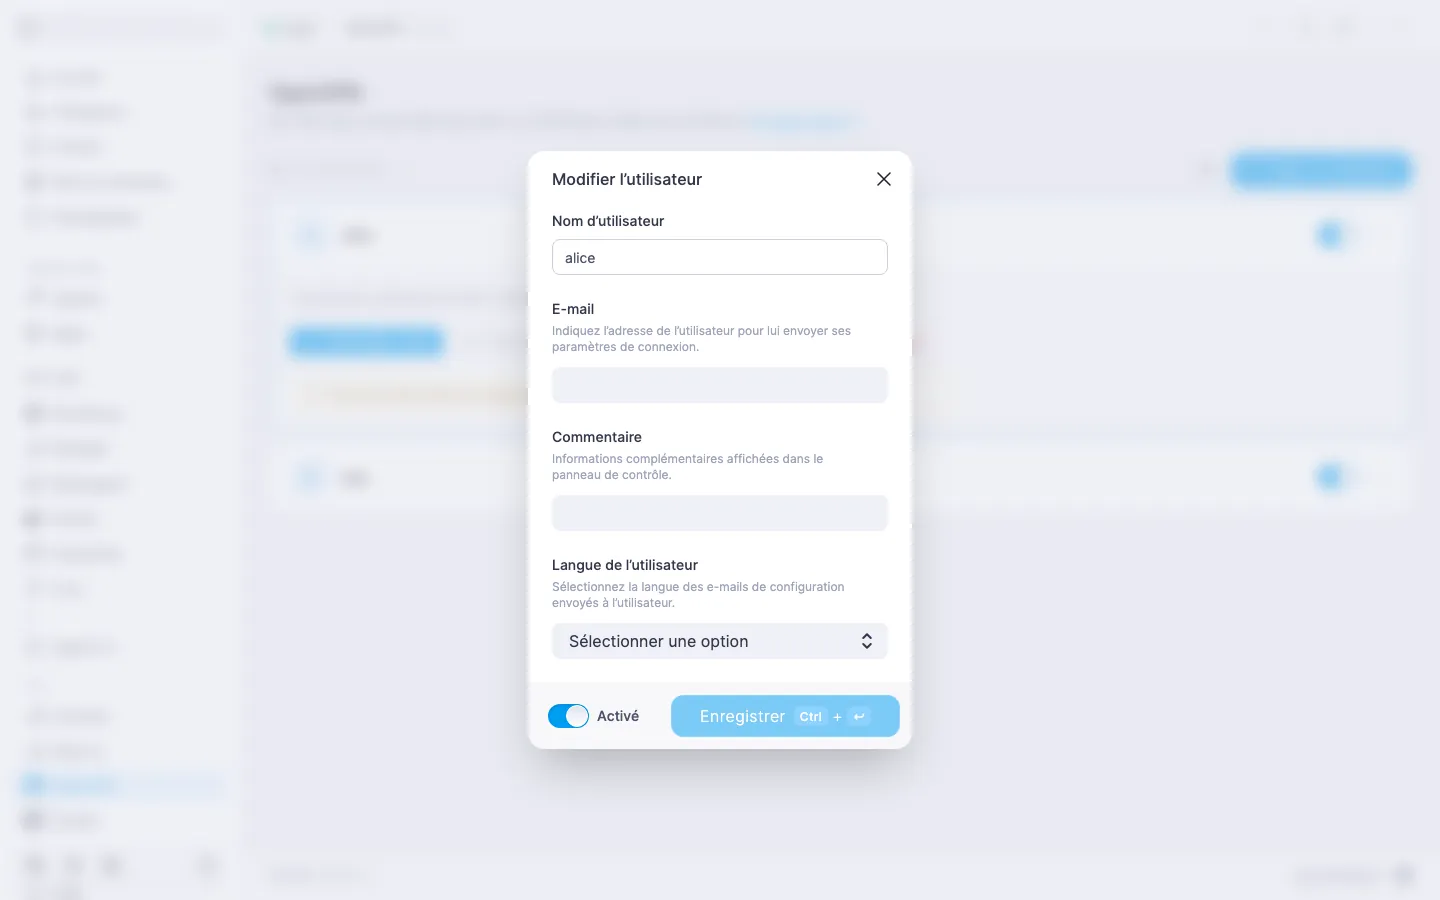
Dans la ligne dépliée, cliquez sur « Modifier » : la boîte de dialogue « Modifier l’utilisateur » s’ouvre.
Elle permet de changer :
- « E-mail » et « Commentaire » — mêmes règles qu’à la création. Pour effacer une valeur, laissez le champ vide et enregistrez : le panneau l’efface sur le serveur.
- « Langue de l’utilisateur » — langue du message contenant la configuration. Par défaut : « Anglais ».
- « Activé » — commutateur dans le pied de la boîte de dialogue ; il permet de désactiver temporairement le compte sans le supprimer.
Le nom d’utilisateur est en lecture seule dans cette boîte de dialogue : on ne peut pas renommer un utilisateur existant. Le bouton « Enregistrer » n’est actif que si le formulaire a changé par rapport à l’état actuel.
Activer et désactiver un utilisateur
Chaque ligne d’utilisateur comporte un commutateur : un seul clic active ou désactive le compte, sans ouvrir de boîte de dialogue. À la désactivation, le certificat de l’utilisateur est ajouté à la liste de révocation (CRL), et les nouvelles connexions sous ce certificat sont bloquées automatiquement, sans qu’il soit nécessaire de redémarrer le service OpenVPN. Les sessions déjà établies continuent de fonctionner jusqu’à leur terme ; pour les couper immédiatement, redémarrez le service depuis l’en-tête du module.
Si vous réactivez ensuite un utilisateur désactivé, le panneau émet pour lui un nouveau certificat : l’ancien fichier .ovpn, enregistré dans l’application cliente, ne fonctionnera plus. Téléchargez un .ovpn récent depuis la ligne dépliée et réimportez-le dans l’application de l’utilisateur ; le panneau vous le rappelle juste après la réactivation.
ℹ️ Pourquoi désactiver plutôt que supprimer
La désactivation est utile si le fichier .ovpn a pu tomber entre de mauvaises mains ou si l’appareil de l’utilisateur est momentanément indisponible : le compte reste dans la liste, et l’ancien certificat cesse aussitôt de fonctionner. Si vous ne prévoyez pas de rendre l’accès à l’utilisateur, choisissez la suppression : elle révoque aussi le certificat, mais définitivement.
Supprimer un utilisateur
Dans la ligne dépliée, cliquez sur « Supprimer ». Le panneau demande de confirmer l’action dans la boîte de dialogue « Supprimer l’utilisateur », qui précise que le certificat associé sera révoqué. Après la confirmation, le compte disparaît de la liste, son certificat est ajouté à la CRL, et les nouvelles connexions sous ce certificat sont bloquées automatiquement, sans redémarrage du service. Les sessions actives ne se coupent qu’au redémarrage du service OpenVPN.
‼️ La suppression d’un utilisateur est irréversible
Il est impossible de restaurer l’utilisateur « tel quel ». Même si vous en créez un nouveau avec le même nom, le panneau émettra pour lui un nouveau certificat : l’ancien fichier .ovpn, importé dans l’application cliente, ne fonctionnera pas, et le client devra importer un .ovpn récent.
Étapes suivantes
- OpenVPN. Démarrage rapide — installation du module et première connexion.
- OpenVPN. Gérer le module — gestion du service, mise à jour et désinstallation du module.
- Comment configurer un relais SMTP pour l’envoi d’e-mails — pour pouvoir envoyer aux utilisateurs leur fichier
.ovpnpar e-mail.