Plus de 15 ans d’expérience dans l’hébergement. Votre VPS avec BeAdmin est prêt à l’emploi.
 Allemagne
 Pays-Bas
 Suède
 Suisse
 Espagne
 États-Unis
Le module WireGuard du panneau BeAdmin monte sur votre serveur un VPN personnel reposant sur le protocole moderne WireGuard : base de code compacte, cryptographie actuelle (Curve25519, ChaCha20, Poly1305) et connexion rapide, même sur les réseaux mobiles. Chaque utilisateur reçoit une paire de clés et un fichier de configuration .conf prêt à l’emploi ; la partie serveur, y compris l’interface réseau et les clés, est configurée par le panneau lui-même.
Les filtres DPI (inspection approfondie des paquets) reconnaissent le protocole WireGuard : là où le fournisseur d’accès bloque activement les VPN, Amnezia ou Xray conviennent mieux.
Cet article décrit le scénario minimal : installer le module, créer le premier utilisateur et y connecter un appareil client.
ℹ️ Remarque
Avoir son propre serveur VPN est plus avantageux qu’un service commercial : le débit n’est pas partagé entre des centaines de clients, et le nombre d’utilisateurs du module WireGuard de BeAdmin n’est pas limité, même avec la licence gratuite.
⚠️ Restrictions des fournisseurs d’accès
Le chiffrement du trafic fait du VPN un moyen fiable de protéger une connexion, mais dans certains pays et régions les fournisseurs d’accès appliquent des mesures techniques contre les protocoles VPN. Une disponibilité totale du service ne peut donc pas être garantie, quel que soit le type de connexion. Si un protocole ne fonctionne pas chez vous, essayez un autre module VPN du panneau. Si aucun ne fonctionne sur votre réseau, écrivez à l’assistance : nous vous rembourserons la licence.
Il vous faut un serveur avec BeAdmin : chez nos partenaires, un tel VPS est prêt dès la commande.
Plus de 15 ans d’expérience dans l’hébergement. Votre VPS avec BeAdmin est prêt à l’emploi.
AllemagnePays-BasSuèdeSuisseEspagneÉtats-UnisLa fiabilité européenne en toute simplicité. Lancez BeAdmin avec votre VPS en un clic.
AllemagnePays-BasSuède Estonie
 RoumanieSuisseEspagne
 Royaume-UniÉtats-Unis
Dans le menu latéral du panneau, ouvrez « VPN » → « WireGuard » et cliquez sur « Installer » : le module s’installe d’un seul clic et est prêt à l’emploi aussitôt après. Par défaut, le serveur écoute sur le port UDP 51820, le port standard de WireGuard.
Si vous avez besoin d’un autre port (par exemple parce que votre fournisseur d’accès bride le port standard 51820), cliquez sur le bouton en forme de roue dentée à droite de « Installer » : une boîte de dialogue avec le champ « Port » s’ouvre. Saisissez le numéro et confirmez avec « Lancer ». Si le port est déjà occupé par un autre module BeAdmin, le panneau signale le conflit sous le champ. Vous pourrez aussi changer le port plus tard — voir Gérer le module.
Une fois l’installation terminée, le panneau ouvre directement la page « Utilisateurs », qui est l’écran principal du module. L’installation prend en général quelques minutes ; vous pouvez suivre sa progression avec le bouton « Journal » de la carte d’installation.
L’en-tête de la page donne accès aux actions principales sur le module : démarrer, arrêter et redémarrer. Le menu à trois points regroupe les autres : « Journaux », paramètres du module, recherche et lancement d’une mise à jour, réinstallation et désinstallation du module.
Pour commencer, créez le premier utilisateur.
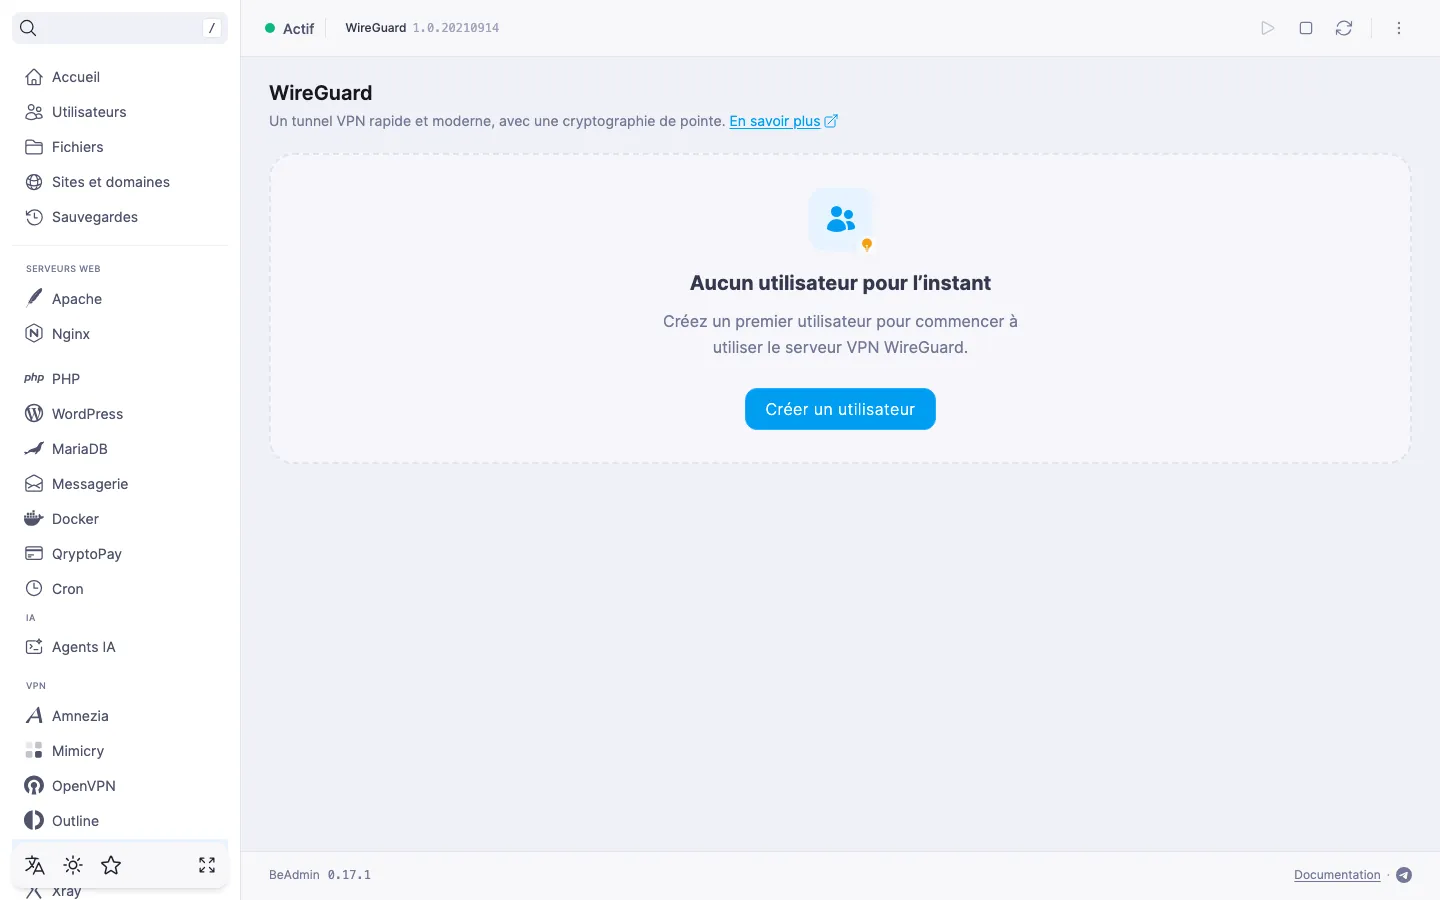
Un utilisateur WireGuard est un compte distinct, avec sa propre paire de clés et son propre fichier de configuration .conf. Nous vous conseillons de créer un utilisateur par appareil à connecter : vous pourrez ainsi révoquer l’accès d’un appareil sans toucher aux autres.
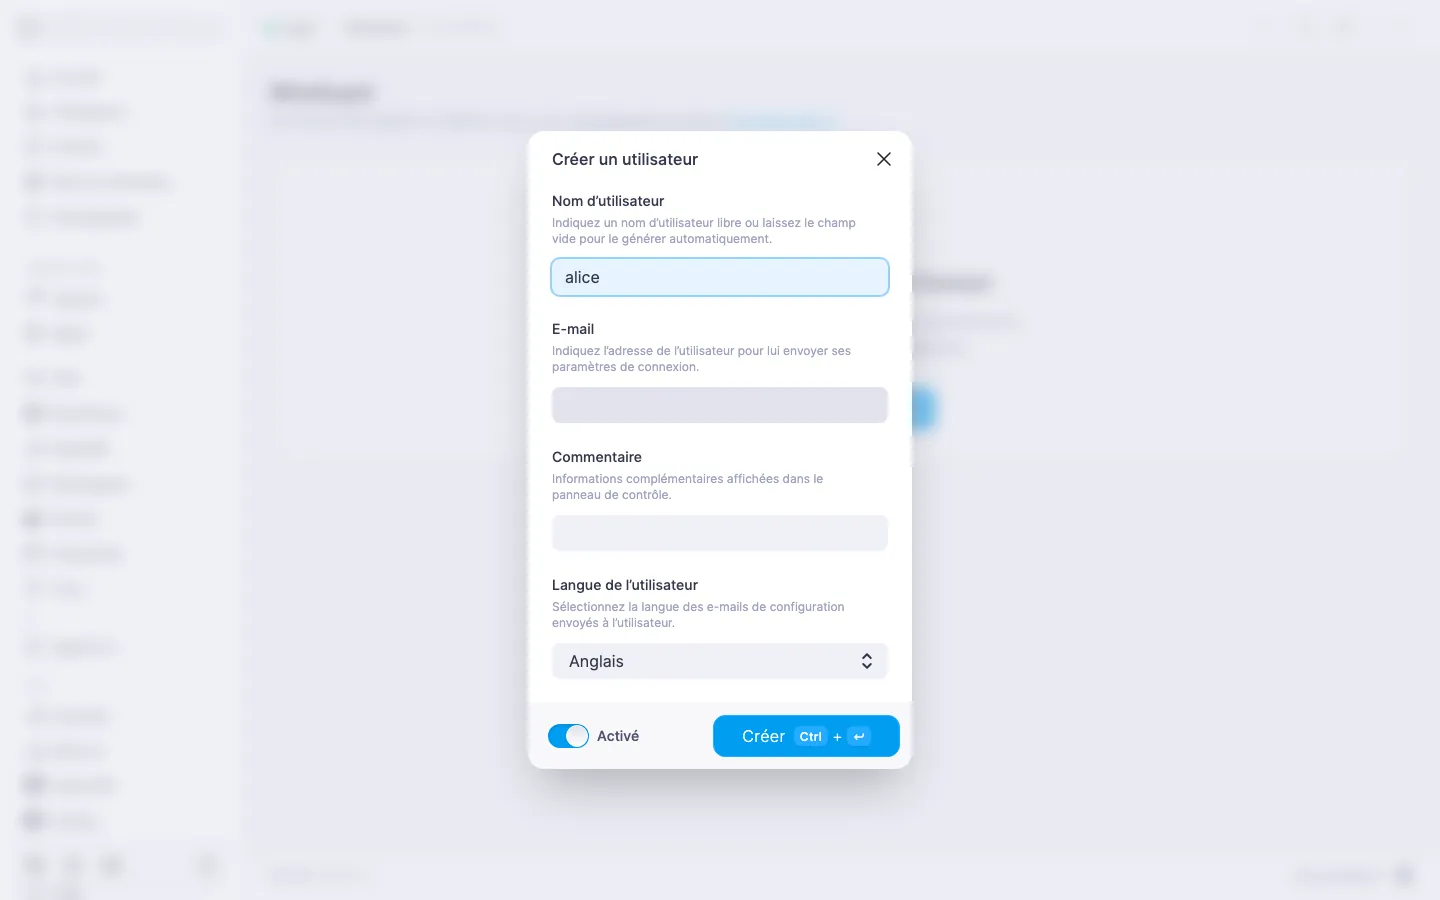
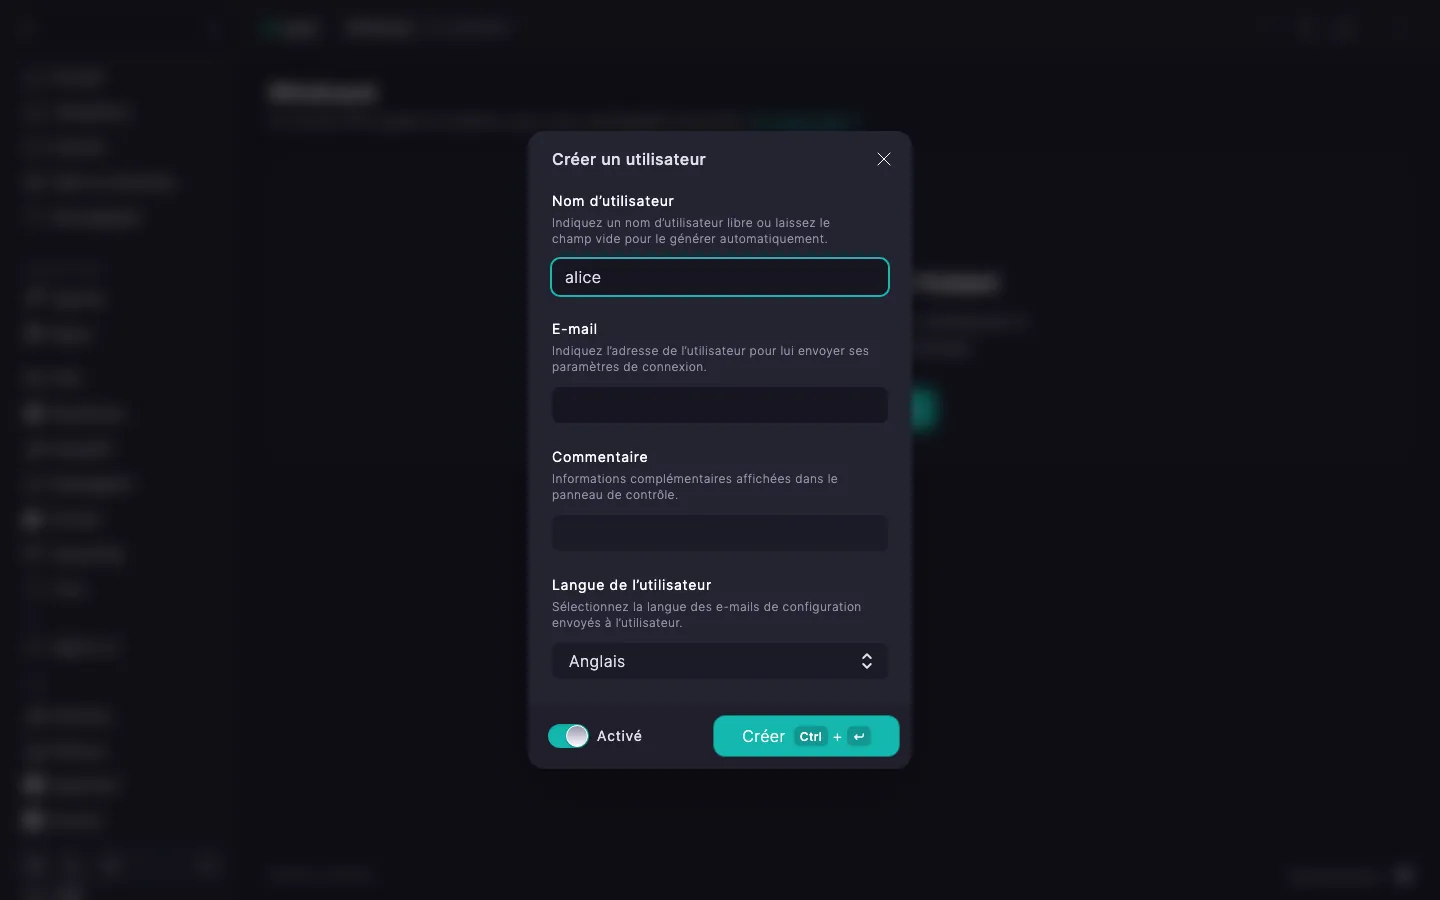
L’utilisateur apparaît dans la liste. Le serveur génère pour lui une paire de clés et assemble le fichier de configuration .conf : vous pouvez le récupérer tout de suite.
ℹ️ DNS et keepalive par défaut
À la création d’un utilisateur, le panneau définit le DNS 1.1.1.1 de Cloudflare et un intervalle de persistent keepalive de 25 secondes. Vous pouvez modifier ces valeurs dans la boîte de dialogue de modification — détails dans WireGuard. Gérer les utilisateurs.
WireGuard utilise un fichier de configuration .conf et un code QR contenant la même configuration. N’importe quel client compatible WireGuard accepte l’un ou l’autre : par import du fichier ou par scan du code QR.
.conf ou scannez le code QR ; les étapes pour chaque plateforme sont détaillées dans WireGuard. Configurer les applications clientes.Pour vérifier que le VPN fonctionne, ouvrez dans le navigateur une page de test d’adresse IP, par exemple myip.com. Si tout est bien configuré, le pays de votre serveur s’affiche.
Si SMTP est configuré dans le panneau, vous pouvez envoyer le fichier de configuration .conf à l’utilisateur par e-mail, ce qui est pratique lorsque l’appareil n’est pas à portée de main.
Dans la ligne dépliée de l’utilisateur, cliquez sur « Envoyer par e-mail ». Le fichier part à l’adresse indiquée à la création de l’utilisateur.
ℹ️ Si SMTP n’est pas configuré
Le bouton d’envoi par e-mail est alors inactif, et la ligne dépliée affiche une note avec un lien vers les paramètres. Détails dans l’article Comment configurer un relais SMTP pour l’envoi d’e-mails. Le téléchargement du fichier .conf et le code QR fonctionnent dans tous les cas.